勒索軟體(Ransomware)已成為企業與個人最具毀滅性的資安威脅。無論是個人電腦遭到釣魚信件入侵,或是NAS 因為漏洞或未經防護的外網連線(如直接暴露 SMB 或 RDP 通訊埠)遭到暴力破解,一旦檔案被加密,往往伴隨巨大的營運停擺與資料遺失風險。
本指南將從感染來源 ➔ 中勒索病毒徵兆 ➔ 防禦架構 (EDR+NAS)➔ 緊急拔線 SOP ,為您建立正確的資安觀念與處置流程。
為什麼會中勒索病毒?企業最常被入侵的 4 大感染來源
很多企業老闆會有疑問:「我們公司有裝防火牆,員工也都正常上班,為什麼勒索病毒還是進得來?」事實上,駭客的攻擊手法早已防不勝防。以下是目前中小企業與 NAS 設備最常見的 4 大感染途徑:
- 來源 1:惡意釣魚郵件與社交工程(佔比最高,高達 70%) 駭客會偽裝成合作夥伴、銀行或快遞公司,發送標題為「電子發票」、「採購訂單」或「未繳費通知」的釣魚信件。信中附帶的 Word、Excel(帶有惡意巨集)、PDF 或 ZIP 壓縮檔,只要員工一時疏忽點擊開啟,勒索軟體就會立刻在背景靜默執行。
- 來源 2:遠端桌面 (RDP) 與 NAS 連接埠直接暴露於外網 許多公司為了方便在家辦公,會將個人電腦的「遠端桌面(Port 3389)」或 NAS 的「檔案傳輸(SMB Port 445)」直接開放到網際網路上。駭客利用自動化腳本,24 小時不間斷地進行「密碼暴力破解」,一旦試出密碼,就能如入無人之境般登入系統手動施放勒索病毒。
- 來源 3:系統與軟體漏洞未修補 (Zero-Day Exploits) 作業系統(Windows / Linux)、路由器防火牆,甚至是 NAS 的作業系統(如 DSM)若沒有定期更新修補程式,駭客就能利用這些「已知漏洞」,完全不需要帳號密碼,直接遠端注入惡意程式。(這也是為什麼企業需要專業 IT 委外團隊定期維護更新的原因)。
- 來源 4:員工下載破解版軟體或瀏覽惡意網站 員工為了方便,在網路上隨意下載未經授權的「破解版軟體 (Crack)」、「免費字體」或「影音下載器」,這些看似免費的工具,往往被駭客「加料」綁定了勒索軟體木馬。
💡 資安防護觀點: 「人」往往是資安防線中最脆弱的一環。既然我們無法保證員工永遠不會點錯網址或信件,企業就必須從架構面導入 EDR (端點偵測與回應) 來進行行為攔截,並搭配 NAS 快照備份,才能做到真正的滴水不漏。
檔案打不開?注意這 5 大「勒索病毒中標徵兆」
勒索軟體在發動攻擊時,通常會在背景高速運行。當您或員工在操作電腦或存取 NAS 時,若發現以下任何一個異常現象,請立刻停止手邊工作,並跳至下方的「緊急處置 SOP」拔除網路線:
- 徵兆 1:檔案副檔名被異常竄改(最常見) 原本正常的 Word、Excel 或 PDF 檔案,副檔名突然被加上奇怪的後綴。例如
報表.xlsx變成報表.xlsx.crypt、報表.xlsx.osiris,或是完全變成隨機亂碼的副檔名,且雙擊檔案時系統提示「無法開啟此檔案」。 - 徵兆 2:每個資料夾都出現「勒索信件」 在您的桌面或 NAS 共用資料夾內,無故多出名為
README.txt、DECRYPT_INFO.html或HOW_TO_DECRYPT.txt的陌生檔案。點開後裡面用英文寫著「Your files are encrypted(您的檔案已被加密)」並附上比特幣付款連結。 - 徵兆 3:電腦或 NAS 效能異常卡頓(風扇狂轉) 勒索軟體在進行高強度的加密運算時,會極度消耗 CPU 與硬碟讀寫資源(I/O)。如果您沒有執行大型軟體,但電腦突然變得極度緩慢、硬碟燈號狂閃,或 NAS 管理介面顯示 CPU 負載滿載,這往往是正在遭受加密的警訊。
- 徵兆 4:大量檔案的「修改日期」被統一更新 當您打開 NAS 的共用資料夾,發現裡面成千上萬個檔案的「修改日期」,全部變成「今天剛剛的同一個時間點」,代表這些檔案正被駭客的程式自動批次竄改中。
- 徵兆 5:桌面桌布被強制替換 電腦桌面背景突然變成全黑,或是變成一張帶有駭客骷髏頭、紅色警告標語的勒索聲明圖片。
💡 資安工程師提醒: 勒索軟體的加密順序通常是從「本機磁碟(C槽/D槽)」開始,接著蔓延到「網路磁碟機(NAS 網芳)」。如果您在加密初期就察覺上述徵兆並立刻物理斷網,就能成功阻斷它向公司內部其他主機與 NAS 擴散!
事前防禦:建構無法輕易被擊破的資安架構
傳統的防毒軟體(基於病毒碼比對)已經無法抵擋變種快速的勒索病毒,企業必須採取多層次的防禦策略:
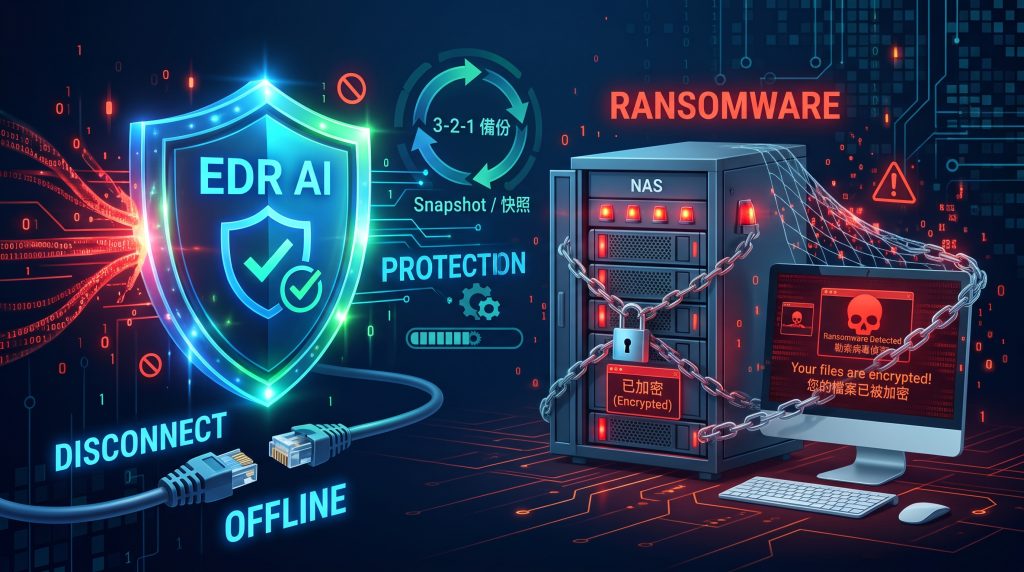
- 安裝防毒軟體:例如趨勢科技勒索剋星(功能模組)。採用「白名單/存取控制」概念。指定保護特定資料夾後,除了允許的程式外,其他任何未知或可疑程式想要修改、加密裡面的檔案,一律直接封鎖。它屬於被動式防禦(最後一線攔截)。
- 部署 EDR(端點偵測與回應)系統: 例如SentinelOne (S1)。EDR 不依賴傳統病毒碼,而是監控「行為」。當它偵測到某個未知程式正在「快速且大量地加密檔案」時,會瞬間攔截該程序、隔離電腦,並利用磁碟快照技術(Rollback)將被加密的檔案一鍵還原,這是目前防禦勒索軟體最有效的主動武器。
- 啟動 NAS 快照與多版本備份(Snapshot Replication): NAS 務必啟用 Snapshot Replication。快照是唯讀的,即使駭客取得電腦的最高權限並透過網芳(SMB)加密了 NAS 上的共用資料夾,也無法竄改底層的歷史快照。事發後只需幾秒鐘即可將共用資料夾還原至中標前的狀態。
- 落實 3-2-1 備份原則與離線備份: 至少要有 3 份資料拷貝,存放在 2 種不同的儲存媒體,且其中 1 份必須存放於「異地」或「完全斷網的離線冷資料區」(例如定時拔除的 USB 外接硬碟或雲端不可變更儲存區)。
- 收斂對外連線與權限控管: 嚴禁將 NAS 的 SMB (Port 445) 或電腦的遠端桌面 (Port 3389) 直接暴露於外網。所有遠端存取皆應透過 VPN(如 OpenVPN 或 WireGuard)進行,並全面強制啟用雙重驗證(2FA/MFA)。
事發應變:中了勒索病毒該怎麼辦?(緊急處置 SOP)
絕對不要做這兩件事
- 不要盲目重開機(針對事後已加密): 如果您發現檔案已經被全部加密完畢,或看到勒索信才驚覺中標,請絕對不要隨便重開機。因為許多勒索軟體會設定在重開機時執行更深層的破壞或刪除本機備份。
- 絕對不要支付贖金: 付錢無法保證能拿回資料,且會將您的企業標記為「願意付費的肥羊」,引來後續更多攻擊,甚至違反國際反恐融資法規。
若發現檔案副檔名被異常竄改,或桌面出現勒索信件(通常為 README.txt 或 HTML 檔),請立即執行以下步驟:
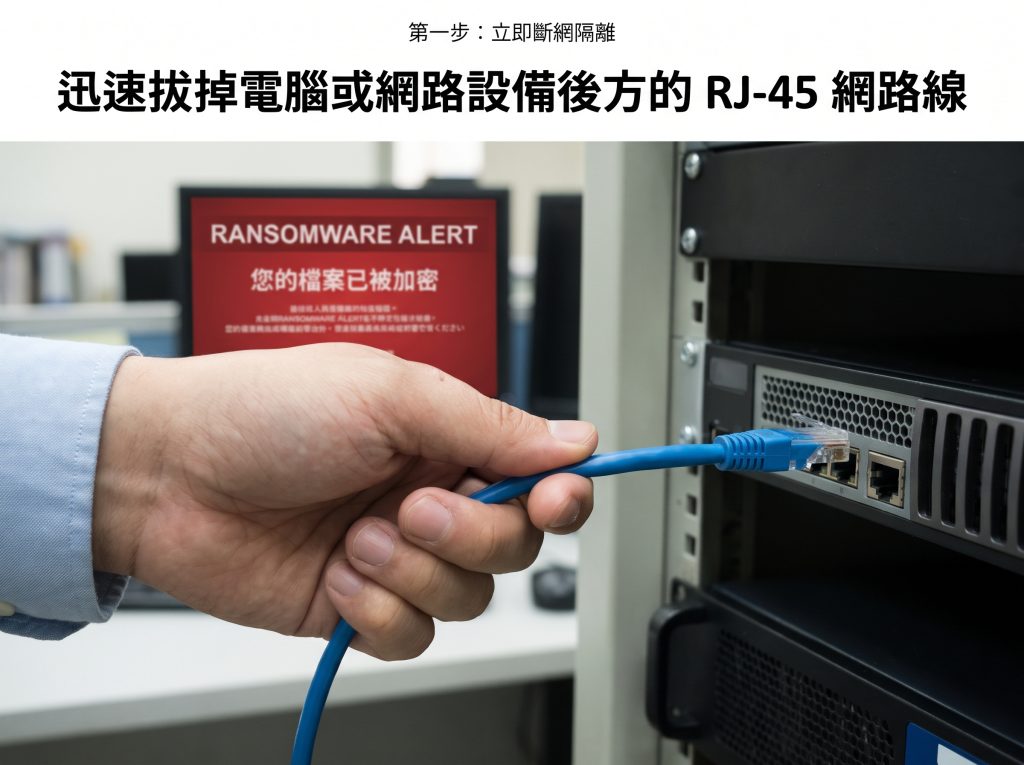
1.物理斷網與隔離(黃金第一時間):立即執行。
立刻拔除中標電腦的實體網路線(RJ-45),並關閉 Wi-Fi。如果無法確認哪台是源頭,請直接關閉辦公室的總交換器(Switch)或防火牆電源,切斷所有內網連線,防止病毒透過區域網路(LAN)蔓延至其他電腦或 NAS。
Verification: 中標電腦的右下角網路圖示顯示為斷線狀態,且無法 Ping 通任何內部設備或外部網站。
2.強制關機或拔電源(僅限「正在加密中」的危急當下):視情況執行。
如果您是**「正在發生」**當下發現異狀,親眼看著資料夾內的檔案正在一個個被更改副檔名(代表加密程序還在跑),請立刻長按電源鍵 10 秒強制關機。這雖然可能造成部分未儲存或系統檔案損毀,卻能作為最後手段,搶救剩下還沒被加密的檔案。
3.災情盤點與尋找感染源(Patient Zero):使用另一台安全的電腦。
使用另一台確認乾淨的電腦(或平板)登入 NAS 管理介面(若 NAS 本身未中標)。檢查各個共用資料夾,找出哪些資料夾被加密。通常可以透過查看被加密檔案的「擁有者(Owner)」或「最後修改者」,來反查是哪個員工的帳號或哪台電腦遭到入侵。
4.清查與清除病毒:請勿連接任何備份硬碟。
在未清除病毒前,絕對不要將您的備份隨身碟或外接硬碟插上中標電腦,否則備份檔也會瞬間被加密。請將中標的硬碟拆下,透過外接盒連接至安裝有強大 EDR 或防毒軟體的獨立隔離檢修機進行深度掃描;或者最安全的作法是:直接將中標電腦的硬碟完全格式化(Format)並重灌作業系統。
5.資料還原與補強:確認環境安全後。
確認全區網路與設備皆已無毒後,從 NAS 的 Snapshot Replication (快照) 或未連網的冷備份中將資料還原。還原後,務必全面更改所有系統、NAS 及網路設備的管理者密碼,並修補導致這次入侵的漏洞(例如未更新的系統補丁或外流的遠端桌面密碼)。
勒索病毒處理 Q&A
Q1:我的檔案已經被加密了,安裝防毒軟體或 EDR 掃毒,可以把檔案解密救回來嗎?
A: 不行。防毒軟體或 EDR 的功用是「找出並刪除勒索病毒的執行檔」,防止它繼續作惡。但已經被加密的檔案,使用的是軍規等級的非對稱加密演算法(如 RSA-2048),沒有駭客手上的私鑰,現今的科技是無法暴力破解還原檔案的。唯一的救星只有您事前的「冷備份」或「快照」。
Q2:聽說網路上有免費的解密工具(Decrypter)可以下載?
A: 是的,國際資安組織(如 No More Ransom 計畫)有釋出部分破獲的勒索軟體解密金鑰。您可以上傳被加密的檔案與勒索信去測試匹配。但這僅限於「舊型」或「已被破獲」的勒索軟體家族,對於最新變種的勒索軟體通常無效。
Q3:為什麼公司有裝防毒軟體,還是會中勒索病毒?
A: 傳統防毒軟體依賴「病毒特徵碼」,就像通緝犯名單,只要駭客稍微修改程式碼(變種),傳統防毒就會認不出來而放行。這就是為什麼現代企業必須升級至 EDR(端點偵測與回應),利用 AI 分析程式的「異常行為」(例如突然大量加密檔案)來進行攔截。
Q4:如果 NAS 整台被鎖,檔案副檔名都被改掉,還有救嗎?
A: 如果您事前有在 NAS 上開啟 Snapshot Replication(快照與複寫) 功能,且快照排程有正常運作,那是絕對有救的!快照是底層區塊層級的紀錄,勒索軟體只能加密表面的檔案,無法竄改底層快照。您只需要登入 DSM,進入快照功能,即可將整個共用資料夾瞬間回滾(Rollback)到被加密前幾小時的健康狀態
【立即預約協助】
正面臨勒索病毒的威脅,或想避免辛苦建立的資料被加密勒索嗎?立即 加入 LINE 洽詢,或致電由專人為您評估!